












Aurascapeとは
Aurascapeは、米国のAurascape, Inc.(以下、Aurascape社)が提供する企業向けのAIセキュリティ製品です。従業員による生成AIの利用と、自社で開発するAIアプリケーションやAIエージェントの両方を、1つの製品で可視化・制御します。SSE、CASB、DLPなどの既存の対策を置き換えずに、追加して使う前提で設計されています。
Aurascapeは、30,000を超えるAIアプリケーションを保護の対象にしています。新しいAIサービスは1日に50件ほど登場しますが、Aurascapeは公開された新しいサービスを自動で調べ、利用規約やデータの取り扱い方針をもとにリスクを評価します。そのため、従業員が使い始める前のサービスも、管理対象の一覧に加えられます。業務で使うSaaSに組み込まれたAI機能も検出できます。同じAIサービスについて、会社が契約したアカウントでの利用か、従業員の個人アカウントでの利用かも見分けられます。
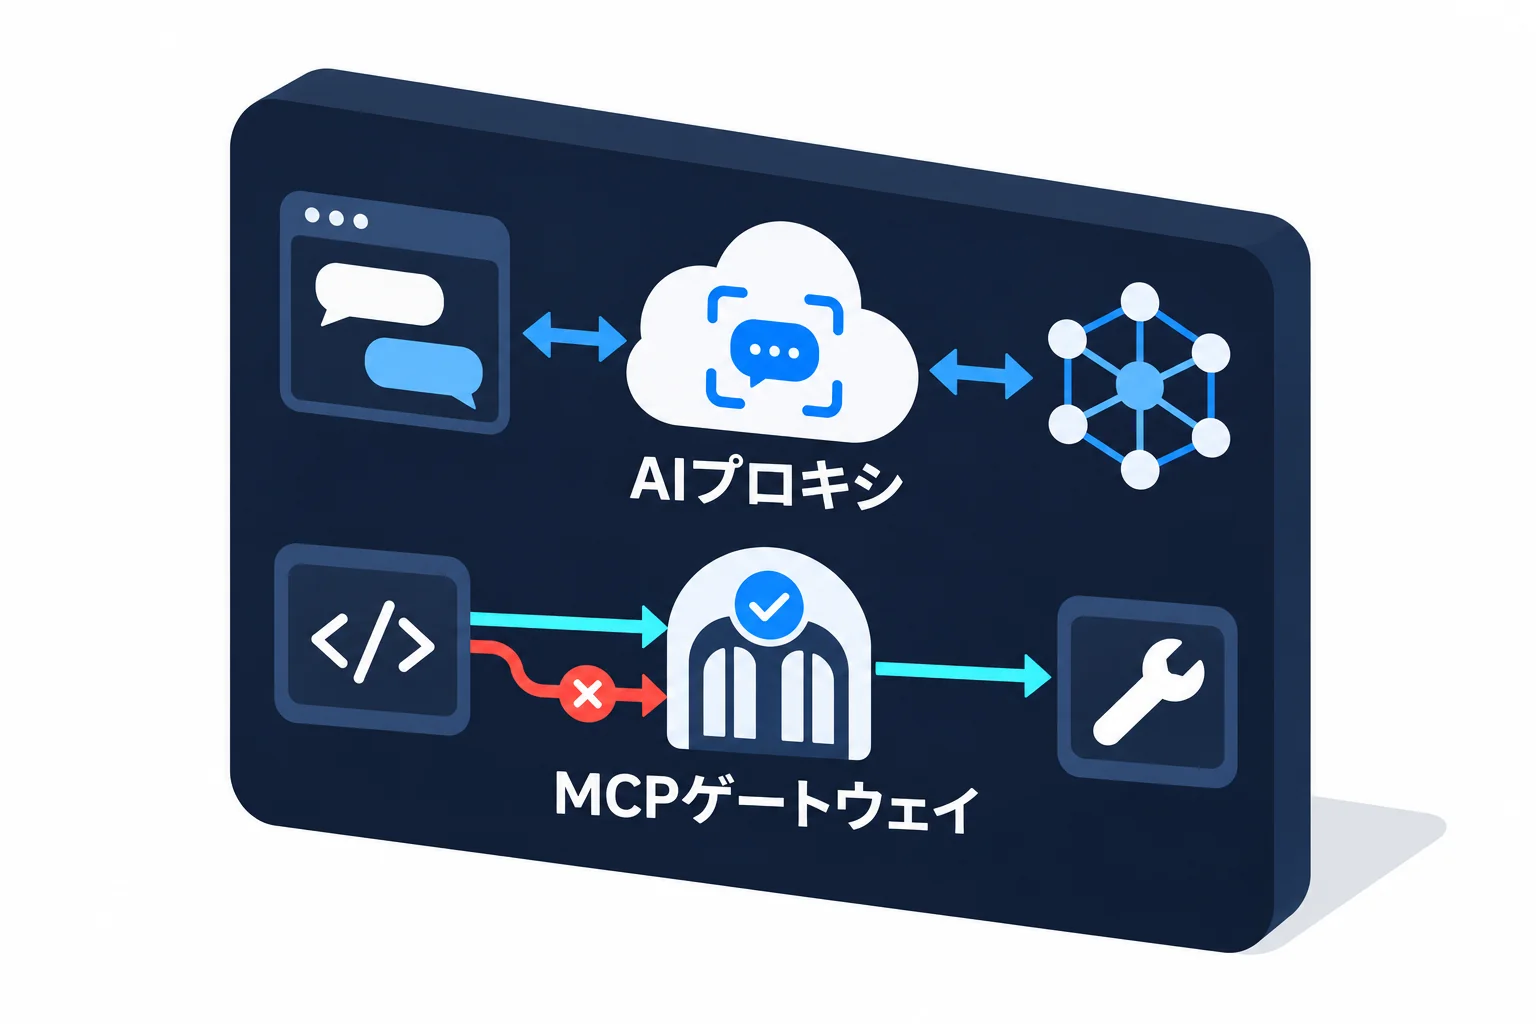
検出したAIの利用に対しては、送信される内容と利用の目的を読み取ったうえで、許可、注意喚起、マスキング、ブロックを使い分けます。AIエージェントがMCPゲートウェイを通じてツールを呼び出す際には、実行前にその呼び出しを確認します。MCP(Model Context Protocol)は、AIアプリケーションがツールやデータソースと連携するための共通プロトコルです。
たとえば、顧客からの問い合わせを生成AIで要約する際、マスキングのルールを設定しておけば、入力中で検出したメールアドレスなどの連絡先を自動でマスキングし、残りの文章をAIに渡せます。マスキングのルールは、個人情報、クレジットカード情報、医療情報など、業界で標準的に使われる多数のテンプレートから選べるほか、自社で独自に設定することもできます。
Aurascapeが対応する課題
- 業務で使われているAIを把握し、制御したい
従業員が個別に使い始めた生成AIサービスや、業務アプリ(特にSaaS)に追加されたAI機能は、契約台帳だけでは利用実態を把握しにくい場合があります。利用を把握できなければ、サービスごとに使い方を制御することもできません。
- AIに渡る情報を管理したい
外部の生成AIサービスに機密情報を含む文章を送信すると、その情報もサービスへ渡るおそれがあります。たとえば、顧客からの問い合わせをAIで要約するとき、本文に連絡先が残っていると個人情報も送られます。サービス自体の利用許可に加え、送信内容に応じた制御が必要です。
- AIエージェントが実行できる操作を限定したい
AIエージェントに外部ツールの利用を任せる場合、業務に不要なツールへのアクセスは制限する必要があります。また、最終的なAIからの回答だけでは、アクセス先や実行内容を十分に確認できないことがあります。
ゼロトラストアーキテクチャにおける位置づけ
ゼロトラストでは、ネットワーク上の場所だけで信頼を与えず、利用者やサービスの識別情報、端末などの状態、対象の資源や操作に応じて、必要最小限のアクセスを許可し、継続的に見直します。Aurascapeは、保護対象の生成AIとのやり取りの検査と、MCPゲートウェイを経由するツール呼び出しへのポリシー適用を通じて、ゼロトラストに沿ったAI利用の制御を支援します。
たとえば、社内で承認した生成AIサービスに対しても、従業員が公開資料を要約する場合と、顧客名簿を送信する場合とで、適用するルールを変えられます。AIエージェントを使う業務では、MCPゲートウェイを経由する個々のツール呼び出しについて、実行を認めるかを判断します。
既存のセキュリティ対策との関係
Aurascapeは、SSE、SASE、CASB、DLP、SWGなどの既存のセキュリティ対策を置き換えずに、追加して使う前提で設計されています。既存の対策に加えて、保護対象の生成AIとのやり取りの内容(プロンプトと回答)の検査、MCPゲートウェイを経由するツール呼び出しの制御、自社開発のAIアプリケーションやAIエージェントの保護を担います。
既存製品の機能や設定によって、Aurascapeと役割が重なる範囲は異なります。当社では、現在お使いの構成をうかがったうえで、役割分担を含めてご提案します。
ログの保管
Aurascapeは、AIとのやり取りの記録を、Aurascapeの環境に保管します。AWSの日本リージョンでのログ保管にも対応しています。
保管するログには、プロンプトと回答のテキストだけでなく、利用者がAIに添付したデータや、AIが出力したリッチコンテンツ(画像、Word・PowerPoint・Excelなどのオフィスファイル、動画など)もすべて含まれます。情報漏えいが疑われる場合や監査の際に、AIに実際に渡した内容と、AIが返した内容をそのまま確認できます。
ログの保管先は、種類や内容に応じて複数指定できます。よくある構成として、ログやリッチコンテンツの出力先に自社のAmazon S3を指定し、そこから自社のSIEMやSOARにログを取り込んで、既存のセキュリティ運用に組み込む方法があります。
導入構成
AIを使う経路や必要な機能、自社開発のAIアプリケーションの構成によって、Aurascapeの導入方法が異なります。
| 対象 | 主な導入方法 |
|---|---|
| ブラウザからの生成AI利用 | ブラウザ拡張、またはプロキシ連携 |
| デスクトップアプリやターミナル(WSL上のLinuxを含む)でのAI利用に対するリアルタイムの注意喚起 | エンドポイントエージェントが必要 |
| 端末上で動くAIエージェントの検出 | エンドポイントエージェントが必要 |
| MCPによるツール呼び出しの検査・制御 | MCPゲートウェイを経由する構成 |
| 自社開発のAIアプリケーションやAIエージェント(AWS、Google Cloudなどのクラウドや自社管理のサーバー上で稼働するもの) | AIモデルとのやり取りはAIプロキシ、ツール呼び出しはMCPゲートウェイを経由する構成 |
対象とするサービス、利用経路、必要な機能、自社開発のAIアプリケーションの稼働環境に応じて、導入構成を確認します。当社では、PoCを通じて、お客様の利用状況や開発環境に合った構成を確認できます。
自社開発のAIアプリケーション・AIエージェントへの対応
AWSやGoogle Cloudなどのクラウドや自社管理のサーバー上で稼働する自社開発のAIアプリケーションやAIエージェントも対象にできます。AIモデルとのやり取りをAurascapeのAIプロキシ経由にすると、プロンプトインジェクションやジェイルブレイクの試み、有害な出力、個人情報や認証情報の流出につながる内容を検査し、制御できます。社内の業務向けアプリだけでなく、顧客などのエンドユーザーに提供するAI機能にも適用できます。
AIエージェントについては、Aurascapeが観測する範囲で、利用するMCPサーバー、ツールの呼び出し、データの受け渡しを可視化できます。MCPゲートウェイへの接続は、既存のMCPサーバーのURLにプレフィックスを付けるだけで、エージェント自体を書き換える必要はありません。対象とする接続構成は、導入時に確認します。
開発中のAIアプリケーションをAurascape経由で動かすと、どのような入力に対して、モデルやツールとどうやり取りし、何を出力したかの記録を、処理と同時に確認できます。リリース前には、プロンプトインジェクションなどを模擬した攻撃で弱点を確認することもでき、開発段階でのセキュリティの検証と評価に役立てられます。
導入を検討する際の確認事項
- 従業員が日常的に使う生成AIサービスと、業務アプリに組み込まれたAI機能を洗い出します。
- 生成AIを使う経路(ブラウザ、デスクトップアプリ、ターミナル、AIエージェント)を確認します。
- 個人情報やソースコードなど、入力を制限したい情報と、業務上許可したい使い方を整理します。
- 自社開発のAIアプリケーションやAIエージェントも対象にする場合は、接続するモデル、ツールの用途、MCPサーバーの構成を確認します。
- 現在お使いのSSE、CASB、DLPなどの製品と、役割の分担を整理します。
クラウドネイティブの支援内容
当社は、Aurascapeの導入を次の内容で支援します。
- PoC(概念実証)
お客様の環境で、対象とする生成AIサービス、利用経路、自社開発のAIアプリケーションやAIエージェントに対して、検出・検査・制御が想定どおりに動くかを確認します。 - 設計・導入支援
対象範囲、導入構成、検査ルール、既存のセキュリティ製品との役割分担を設計し、導入を支援します。 - 日本語サポート
導入後の問い合わせに日本語で対応します。
Aurascape社の製品資料
- 利用中のAIの検出とMicrosoft 365 Copilotの導入前点検(英語)
- 企業向けAIセキュリティの製品概要(英語)
- AI利用の制御と機密情報の保護(英語)
- AIエージェントとツール呼び出しの保護(英語)
Aurascapeのお取り扱いと料金について
株式会社クラウドネイティブはAurascape社の販売代理店です。Aurascape社が提供するすべての製品とライセンスを取り扱っています。従業員の生成AI利用や自社開発のAIアプリケーション・AIエージェントの保護について、PoCから設計・導入、日本語サポートまでご相談いただけます。
Aurascapeの料金やライセンスの購入については、当社にお問い合わせください。 Aurascapeについて問い合わせる
※記載されている会社名・製品名は、各社の商標または登録商標です。主な機能
業務で使われているAIの検出
従業員が使う生成AIサービスや、業務アプリに組み込まれたAI機能を検出し、どのサービスを誰が使っているかを確認できます。
プロンプトと回答の検査
保護対象の生成AIについて、AIに送る質問や指示(プロンプト)と、AIが返す回答を検査します。入力に個人情報やソースコードが含まれる場合は、社内ルールに応じて、注意喚起、マスキング、送信のブロックなどの対応を行えます。
利用者と操作に応じたルール設定
保護対象の生成AIサービスについて、従業員の役割や使う機能に応じて、許可する操作を設定できます。たとえば、情報収集への利用は許可しながら、ファイルの一括アップロードを制限できます。
Microsoft 365 Copilotの導入前点検
Microsoft 365 Copilotの利用を始める前に、点検対象のリポジトリ内で必要以上に広く共有されているファイルを検出し、アクセス権を見直す対象を確認できます。
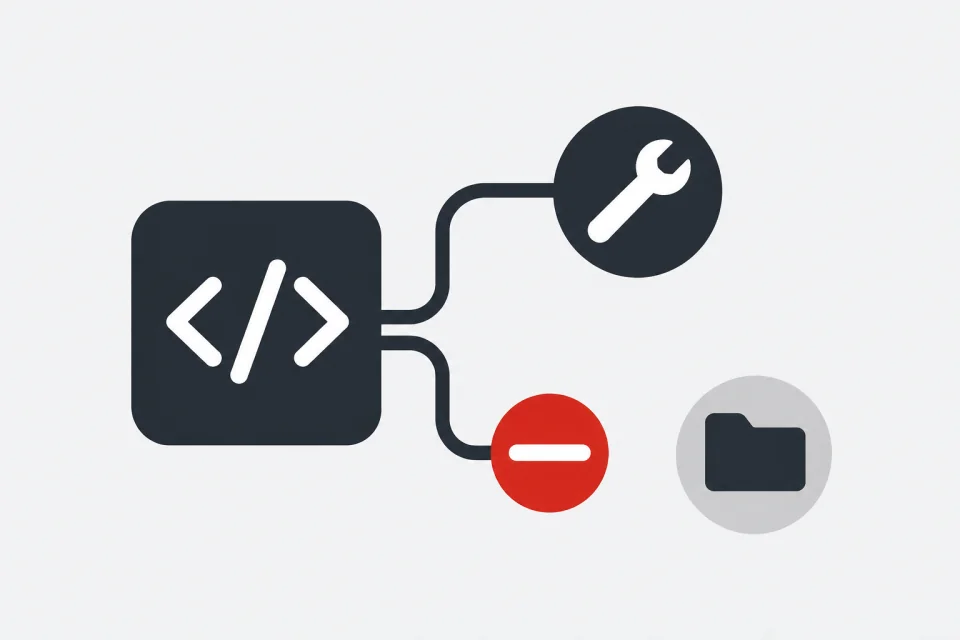
AIエージェントのツール呼び出し制御
AIエージェントがMCPゲートウェイを通じてツールを呼び出すとき、呼び出し先のツールの利用が許可されているかを実行前に確認し、利用が許可されていないツールへの呼び出しをブロックできます。
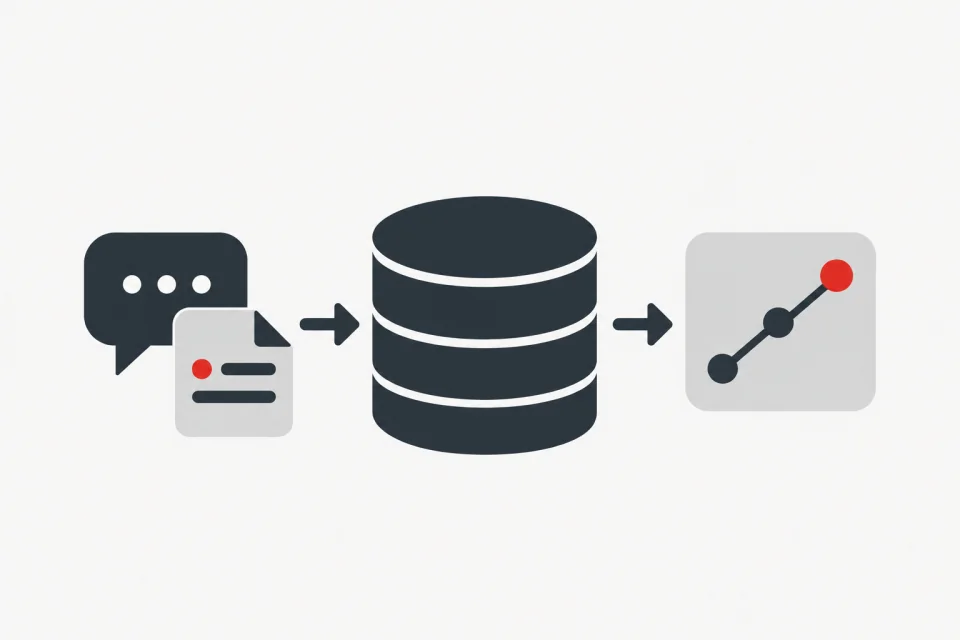
やり取りの記録とログの保管
AIとのやり取りに加え、AIエージェントの会話、ツールの呼び出し、データの受け渡しを記録します。記録には、プロンプトと回答のテキストに加え、AIに添付したデータや、AIが出力した画像、オフィスファイル、動画なども含まれます。ログの種類や内容に応じて複数の保管先を指定でき、自社のAmazon S3に出力して、SIEMやSOARに取り込むこともできます。
導入メリット
利用実態に合わせて社内ルールを見直せる
利用中の生成AIサービスやAI機能とそのリスクを確認し、業務に必要なサービスの承認や、社内で承認されていないサービスを使っている部門への案内に役立てられます。
業務を続けながら機密情報を保護できる
機密情報に該当する部分だけをマスキングするルールを設定すれば、従業員は残りの文章を使って要約や翻訳を続けられます。
AIエージェントが使えるツールを限定できる
MCPゲートウェイで許可するツールを指定できるため、業務に必要な連携を維持しながら、ゲートウェイを経由する呼び出しのうち、利用が許可されていないツールへの呼び出しをブロックできます。
よくあるご質問
従業員が使う生成AIサービス、業務アプリに組み込まれたAI機能、AIエージェントによるツール呼び出しが対象です。自社開発のAIアプリケーションやAIエージェントも対象にできます。AIを使う経路(ブラウザ、デスクトップアプリ、ターミナル、AIエージェント)によって必要な導入構成が異なるため、対象とするサービスと利用経路に応じて、検出・検査・制御の対応範囲を確認します。
主な対応例は次のとおりです。ここに挙げたもの以外も含め、30,000を超えるAIアプリケーションに対応しています。
・生成AIサービス:ChatGPT、Claude、Gemini
・業務アプリに組み込まれたAI機能:Microsoft 365 Copilot、Slack AI、Notion AI、Salesforce Einstein
・コーディング支援ツール・AIエージェント:Claude Code、Cursor、GitHub Copilot、Codex、Windsurf、OpenClaw
Windows上のWSL(Windows Subsystem for Linux)で動くLinux環境から使うAIツールにも適用できます。利用経路によって必要な導入構成が異なるため、対象とするサービスに応じて対応範囲を確認します。
はい、できます。Slack AI、Notion AI、Salesforce Einsteinなど、業務で使うSaaSに組み込まれたAI機能も検出し、社内ルールに応じて利用を制御できます。SaaS自体の利用は許可したまま、組み込まれたAI機能とのやり取りを検査して、機密情報の送信を制限するといった運用もできます。
必ずしも一律に止める必要はありません。利用実態と社内ルールを踏まえて対応を判断します。保護対象のサービスでは、対応する機能や設定に応じて、機能を限定した利用許可、検出した機密情報のマスキング、送信や利用のブロックなどを選べます。
Aurascapeは、SSE、SASE、CASB、DLP、SWGなどの既存の対策を置き換えずに、追加して使う前提で設計されています。保護対象の生成AIとのやり取りの内容(プロンプトと回答)の検査、MCPゲートウェイを経由するツール呼び出しの制御、自社開発のAIアプリケーションやAIエージェントの保護を担います。役割が重なる範囲は既存製品の機能や設定によって異なるため、現在の構成をうかがったうえでご提案します。
Aurascapeの環境に保管されます。保管場所として、AWSの日本リージョンを選べます。ログには、プロンプトと回答のテキストに加え、添付したデータや、AIが出力した画像、オフィスファイル、動画などのリッチコンテンツも含まれます。ログの種類や内容に応じて、自社のAmazon S3など複数の保管先を指定でき、そこから自社のSIEMやSOARにログを取り込むこともできます。
Aurascapeは、BYOK(Bring Your Own Key)に対応しています。お客様がAWS KMSで作成した暗号鍵を使って、お客様のAurascapeテナントを暗号化できます。暗号鍵はお客様のAWSアカウントで管理するため、鍵を利用できる範囲もお客様が決められます。
MCP経由のツール呼び出しは、MCPゲートウェイで制御します。AIエージェントがMCPゲートウェイを通じてツールを呼び出すとき、呼び出し先のツールの利用が許可されているかを実行前に確認し、許可されていないツールへの呼び出しをブロックします。許可するツールは、利用者やグループごとに設定できます。
はい。クラウドや自社管理のサーバー上で稼働する自社開発のAIアプリケーションやAIエージェントも、AIモデルとのやり取りをAurascapeのAIプロキシ経由にすることで、入力と出力を検査・制御できます。開発中も、どのような入力に対して何を出力したかの記録を処理と同時に確認しながら、検証を進められます。また、AIエージェントについては、Aurascapeが観測する範囲で、利用するMCPサーバー、ツールの呼び出し、データの受け渡しを可視化できます。MCPゲートウェイへの接続は、既存のMCPサーバーのURLにプレフィックスを付けるだけで、エージェント自体を書き換える必要はありません。対象とする接続構成は、導入時に確認します。
次の情報をお知らせいただくと、ご提案がスムーズです。決まっていない項目があっても、ご相談いただけます。
・対象とする従業員数
・現在使われている、または導入予定の生成AIサービスとAIエージェント
・AIを使う経路(ブラウザ、デスクトップアプリ、ターミナル、AIエージェント)
・現在お使いのセキュリティ製品(SSE、CASB、DLPなど)
・入力を制限したい情報(個人情報、ソースコードなど)
・PoCのご希望の有無
原則としてお客様ご自身でのご記入をお願いしています。Aurascapeの公式ドキュメントに記載のない仕様は、個別のご質問として無料でお答えします。やむを得ず記入代行が必要な場合は、準委任契約として有償でお見積りします。詳しくはセキュリティチェックシート記入のご依頼についてをご覧ください。
セキュリティの類似製品
まずはお気軽にご相談ください
ご相談は無料です。インシデント対応から本格的なゼロトラスト導入まで、技術的な質問から具体的な導入計画まで、エンジニアが直接お答えします。